Tampilkan postingan dengan label crack. Tampilkan semua postingan

Kamis, 18 Oktober 2012

THC-IPv6 Attack Toolkit, Attack the Inherent Protocol Weaknesses of IPV6 & ICMP6


German hackers group, widely known as THC -The Hacker's Choice released an comprehensive attack toolkit for the IPv6 protocol suite named 'THC-IPv6 Attack Toolkit'. THC is the first group who is releasing such attacking tool for IPv6 protocol. According to the release note this is a complete tool set to attack the inherent protocol weaknesses of IPV6 and ICMP6, and includes an easy to use packet factory library. It comprises of state-of-the-art tools for alive scanning, man-in-the-middle attacks,denial-of-service etc. which exploits inherent vulnerabilities in IPv6.
Baca selengkapnya Born From Newbie: crack

Senin, 17 September 2012

BlackHole Exploit Kit 2.0 Released !! (Collection of Latest Exploit Modules)


BlackHole exploit kit - which is so far recognized as the most successful exploit kit that includes a collection of exploits to take advantage of vulnerability in the target's machine to download malwares & infect the victim, now became more power full as The BH developers have unleashed a new version of their exploit toolkit on the net. 
Baca selengkapnya Born From Newbie: crack

Kamis, 16 Agustus 2012

BackTrack 5 R3 Released & Available To Download

In our last post about BackTrack we mention the release date of long awaited BT 5 Release 3. So finally the countdown is over. The time has come to refresh our security tool arsenal – BackTrack 5 R3 has been released world wide. First BT5 R3 preview was released  in BlackHat 2012 Las Vegas for the enjoyment of conference attendees. 

Baca selengkapnya Born From Newbie: crack

Minggu, 25 Maret 2012

Cara Rooting Android 3.1 ( Galaxy Tab 10.1 16GB Wifi 3G )


Pada kesempatan kali ini kita akan membahas secara langkah demi langkah tentang Cara Rooting Android 3.1 ( Galaxy Tab 10.1 16GB Wifi 3G ) lengkap dengan gambar dan videonya. Android 3.1 ternyata lebih mudah untuk dioprek karena tutorialnya banyak sekali, bahkan bisa untuk menjalankan OS Backtrack 5 & Ubuntu secara lancar jaya.
Kenapa harus di-root ?

Jawabannya karena banyak aplikasi di android market terutama yg memaksimalkan kinerja wifi hanya dapat berjalan jika udah di-root, bisa di overclock sampe 2 GHz (tapi abis itu ga bisa dipake kali ya? :hammer) selain itu kita bisa juga install ubuntu atau BT5 di Android.
Apa saja yg diperlukan ?


1. GT-p7510_USB_Driver_v1_3_2360_0-Escape.exe : USB Driver Galaxy Tab buat di OS Windows
2. Odin3_v1.85.exe : tools utk melakukan flashing di Android devices
3. Recovery-cwm_4.0.0.4-sam-tab-10.1.tar.md5 : file flashnyahttp://www.blogger.com/img/blank.gif
4. Samsung_Galaxy_Tab_10.1_root.zip : file utk nge-root

SEMUA FILE _ FILE DI ATAS BISA ANDA DOWNLOAD DI SINI


Setelah itu ekstrak ke folder yang diinginkan

Proses root Android lebih mudah dilakukan di OS Windows karena memang toolsnya banyak, kalau teman2 bisa melakukannya di Linux juga tidak masalah kok, tapi ane pilih Windows biar lebih mudah.
LANGKAH - LANGKAHNYA :

1. Matikan Galaxy Tab dengan menekan tombol power kemudian pilih POWER OFF

2. Masuk ke dalam Mode Downloader, tekan tombol volume down + power secara bersamaan kemudian lepas ketika ada gambar dua (2) buah icon berbentuk Android besar dan Android kecil (+ kotak).

note: tombol volume down adalah yang paling dekat dengan tombol power


Pilih Android besar untuk masuk ke Mode Downloader dengan menekan tombol volume up


3. Sebelum memasang kabel USB ke PC/Laptop install dulu drivernya dari file yang telah di download diatas, double klik GT-p7510_USB_Driver_v1_3_2360_0-Escape.exe kemudian next, next..... setelah selesai install driver barulah kita pasang kabel USB-nya ke PC/Laptop dan biarkan Windows mendeteksinya.

4. Jalankan Odin3_v1.85.exe, perhatikan pada kotak kiri atas seharusnya Galaxy Tab telah terdeteksi dengan adanya tulisan COM: X warna kuning (X bisa angka berapa saja).


Pilih yang PDA kemudian cari file recovery-cwm_4.0.0.4-sam-tab-10.1.tar.md5 setelah itu klik start...


kemudian Galaxy Tab akan mulai melakukan proses flashingnya...


Setelah selesai Galaxy Tab akan reboot dengan sendirinya.

5. Copy file Samsung_Galaxy_Tab_10.1_root.zip ke Galaxy Tab, gunakan saja Windows Explorer tinggal drag n drop. Taruh di folder paling luar dari Galaxy Tab biar mudah dicari nantinya.


6. Matikan Galaxy Tab dan lakukan hal seperti pada langkah no 2 tetapi kali ini pilih Android kecil (+kotak)


7. Tekan tombol volume up/down untuk memilih "apply update from /sdcard", next tekan tombol power.


8. Cari file Samsung_Galaxy_Tab_10.1_root.zip kemudian tekan tombol power.


Jika semuanya lancar seharusnya muncul "Install from sdcard complete"

9. Pilih "Go back" kemudian pilih Reboot

Di bawah ini adalah tutorial videonya :


Sumber: Cyber4rt
Baca selengkapnya Born From Newbie: crack

Senin, 12 Maret 2012

Mayhem - Open Source Windows Scripting Tool


Software raksasa Microsoft secara resmi merilis ketersediaan umum dari sebuah program yang membantu pengguna Link aplikasi yang berbeda Windows dalam alur kerja tunggal. Program ini bernama Mayhem dan telah dibuat open source.


Dalam sebuah laporan eksklusif PC-Dunia mengatakan-Program, yang disebut Mayhem, telah disumbangkan ke Yayasan Outercurve. Dikembangkan oleh kelompok ilmu Microsoft penelitian terapan, Mayhem memungkinkan orang tanpa keahlian pemrograman untuk menghubungkan bersama program yang berbeda Windows untuk melaksanakan tugas-tugas di seluruh program.

Dengan Mayhem, pengguna dapat melancarkan tindakan berulang, seperti menggunakan ponsel untuk mengontrol presentasi PowerPoint, atau untuk mengirim pengguna email setiap kali laporan Program cuaca bahwa suhu luar turun di bawah titik tertentu.
Mayhem menghubungkan program grafis dengan cara yang mirip dengan bagaimana batch file string bersama program dalam lingkungan baris perintah. Pengembang membuat modul untuk program Windows tertentu yang kemudian dapat digunakan dalam Mayhem untuk mengidentifikasi peristiwa dan tindakan memicu dalam program tersebut. "Mayhem adalah kumpulan peristiwa dan tindakan Anda mengikatnya bersama-sama," katahttp://www.blogger.com/img/blank.gif Paul Dietz, yang adalah pemimpin proyek Microsoft untuk Mayhem.

Para ilmu terapan kelompok pertama yang dirancang perangkat lunak untuk memperluas penggunaan Webcam luar video chatting. Mereka menyadari bahwa perangkat lunak dapat bekerja dengan program Windows. Mayhem "adalah tidak sekuat bekerja dengan Visual Studio Tapi tidak banyak orang yang mau mengambil upaya untuk menjadi programmer ahli., Jadi ini menyediakan alat yang memungkinkan orang untuk melakukan banyak hal yang sangat cepat," kata Dietz. Dengan menempatkan program di open source, Microsoft berharap bahwa pengembang akan lebih banyak menulis modul lebih untuk Mayhem, memperluas penerapan program.

Untuk download, silahkan disini

Baca selengkapnya Born From Newbie: crack

Senin, 05 Maret 2012

BackTrack R2 direct download


The developer of world's most widely used penetration testing distribution named BackTrack officially announce the full release of BackTrack 5 R2. With this release they have closed several bugs, upgraded & added 42 new tools. BT 5 R2 is running custom-built 3.2.6 kernel with the best wireless support available. The developerhttp://www.blogger.com/img/blank.gifs have also claimed that this the fastest and best release of BackTrack yet. In BackTrack 5 R2 you will find Metasploit 4.2.0 Community Edition, version 3.0 of the Social Engineer Toolkit, BeEF 0.4.3.2, and many other tool upgrades too numerous to mention.


Newly Added Tool In BackTrack 5 R2:-

arduino, bluelog, bt-audit, dirb, dnschef, dpscan, easy-creds, extundelete, findmyhash, golismero, goofile, hashcat-gui, hash-identifier, hexorbase, horst, hotpatch, joomscan, killerbee, libhijack, magictree, nipper-ng, patator, pipal, pyrit, reaver, rebind, rec-studio, redfang, se-toolkit, sqlsus, sslyze, sucrack, thc-ssl-dos, tlssled, uniscan, vega, watobo, wce, wol-e, xspy
Rest f other information can be found on the BT Wiki page. To download BackTrack 5 R2 CLICK HERE
Baca selengkapnya Born From Newbie: crack

Rabu, 11 Januari 2012

BackTrack 5 R1 Gnome ISO Direct Download


BackTrack 5 R1 is an update release to the original BackTrack 5 operating system released on May 10th, 2011, and it brings over 100 bugfixes, over 30 new scripts and 70 tools updated, and lots of other general improvements.

BackTrack 5 is an extremely popular security oriented operating system. Dubbed Revolution, BackTrack 5 is based on Ubuntu 10.04 LTS (Lucid Lynx) and it's powered by Linux kernel 2.6.39.4, patched with all the relevant wireless injection patches.

"We are really happy with this release, and believe that as with every release, this is our best one yet. Some pesky issues such as rfkill in VMWare with rtl8187 issues have been fixed, which provides for a much more solid experience with BackTrack."

"We’ve released Gnome and KDE ISO images for 32 and 64 bit (no arm this release, sorry!), as well as a VMWare image of a 32 bit Gnome install, with VMWare Tools pre installed." - was stated in the announcement.


Highlights of BackTrack 5 R1:

· Based on Ubuntu 10.04 LTS;
· Linux kernel 2.6.39.4 (with wireless injection patches);
· KDE 4.5.3;
· GNOME 2.6;
· 32-bit, 64-bit and ARM support;
· Metasploit 4.0;
· Forensics mode (a forensically sound instance);
· Stealth mode (without generating network traffic);
· Initial ARM image of BackTrack (for Android-powered devices);
· ...and many more!

BackTrack 5 R1 is here probably because of the recent release of the Ubuntu 10.04.3 LTS operating system. Existing BackTrack 5 users should definitely upgrade to this new version.


BackTrack 5 - Penetration Testing Distribution from Offensive Security on Vimeo.


DIRECT DOWNLOAD HERE
Baca selengkapnya Born From Newbie: crack

Jumat, 03 Juni 2011

Backtrack 4 KDE [Mediafire]


Backtrack merupakan salah satu distro linux yang merupakan turunan dari slackware yang mana merupakan merger dari whax dan auditor security collection. Backtrack dua dirilis pada tanggal 6 maret 2007 yang memasukkan lebih dari 300 tool security sedangkan versi beta 3 dari backtrack dirilis pada tanggal 14 desember 2007 yang pada rilis ketiga ini lebih difokuskan untuk support hardware. Sedangkan versi backtrack 3 dirilis pada tanggal 19 juni 2008 pada backtrack versi 3 ini memasukkan saint dan maltego sedangkan nessus tidak dimasukkan serta tetap memakai kernel versi 2.6.21.5. Dan yang terbaru yaitu backtrack 5, namun disini saya akan membagikan backtrack 4 terlebih dahulu (nanti yg ke-5 nyusul... hehe).


Sejarah Backtrack:

Backtrack dibuat oleh Mati Aharoni yang merupakan konsultan security dari Israel dan max mosser jadi merupakan kolaborasi komunitas, backtrack sendiri merupakan merger dari whax yang mana whax ini adalah salah satu distro linux yang digunakan untuk test keamanan yang asal dari whax sendiri dari knoppix. Ketika knoppix mencapi versi 3.0 maka dinamakan dengan whax. Dengan whax kita bisa melakukan test securtity dari berbagai jaringan dimana saja . Max mosser merupakan auditor security collection yang menghususkan dirinya untuk melakukan penetrasi keamanan di linux, gabungan dari auditor dan whax ini sendiri menghasilakan 300 tool yang digunakan untuk testing security jaringan. Auditor security collection juga terdapat pada knoppix.


Diantara beberapa tool yang terdapat dalam backtrack :

• Metasploit integration
• RFMON wireless drivers
• Kismet
• AutoScan-Network - AutoScan-Network is a network discovering and managing application
• Nmap
• Ettercap
• Wireshark (formerly known as Ethereal)
• Enumeration
• Exploit Archives
• Scanners
• Password Attacks
• Fuzzers
• Spoofing
• Sniffers
• Tunneling
• Wireless Tools
• Bluetooth
• Cisco Tools
• Database Tools
• Forensic Tools
• BackTrack Services
• Reversing
• Misc


Preview:
http://i55.tinypic.com/2d97ofb.jpg
http://i51.tinypic.com/24g2l41.jpg
http://i54.tinypic.com/2s1pxqq.jpg
http://i53.tinypic.com/ra9d9g.jpg
http://i51.tinypic.com/2gsj0r9.jpg


download link:


http://www.mediafire.com/?3sgorw7nrdp74xg
http://www.mediafire.com/?e26tmmgemdld193
http://www.mediafire.com/?z0kfq2jz1ci799f
http://www.mediafire.com/?bwquhqqkc8ebihw
http://www.mediafire.com/?68ssksv2a36wlfz
http://www.mediafire.com/?t4at34ts0uz4tu2
http://www.mediafire.com/?nswlqcyd782cel6
http://www.mediafire.com/?zc0sl6z95zhb7ca
http://www.mediafire.com/?c32bjxou4joyr3z
http://www.mediafire.com/?x516scjdp9pg1oq
http://www.mediafire.com/?j77sdqqreg0mwaq
http://www.mediafire.com/?9cruohqd3462bcl
http://www.mediafire.com/?k5in6beusy7ia5j
http://www.mediafire.com/?00lwe7ma5vq78za


password: DDragen
Baca selengkapnya Born From Newbie: crack

Kamis, 12 Mei 2011

Keylogger Terkecil Di Dunia


MRHPx Key Logger v1.8 (PUBLIC VERSION) mungkin adalah Key Logger terkecil di dunia, dengan size hanya sebesar 10.5 KB (10,752 bytes) tanpa kompresi! Untuk mendapatkannya Anda bisa mendowloadnya di website Saya. Jalankan file "MRHPx-Key-Logger.exe" dengan cara klik ganda dengan mouse. Key Logger akan menciptakan LOG file dengan nama "MRHPx-KeyLogger-v1.8-PUBLICVERSION-Log.txt" pada lokasi direktori yang sama dengan tempat executable berada.


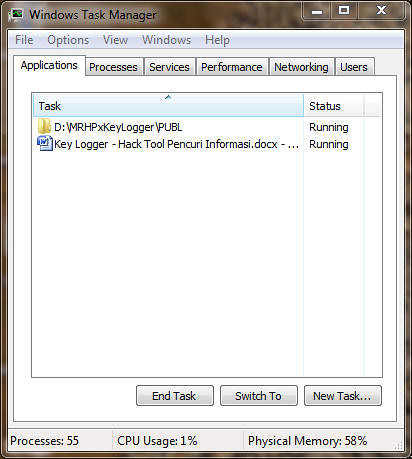
Screenshot 1. Applications Tab Task Manager


Saya menggunakan bahasa pemrograman Assembly 32 bit (bukan Assembly 16 bit yang sudah ketinggalan jaman) untuk coding Key Logger ini. Assembly 32 bit setara dengan C/C++, Delphi, VB, kelebihan lainnya adalah lebih cepat. Ingat, Key Logger ini tidak terlihat pada Applications Tab Task Manager, tidak memiliki GUI (User Interface) apalagi sampai warna-warni seperti bendera partai pada saat pemilu. Konsep Saya adalah membuat Key Logger dengan resource minimalis tapi powerful bak PANAH DEWA seperti rootkit SWISS ARMY KNIFE lainnya yang berjalan secara background..

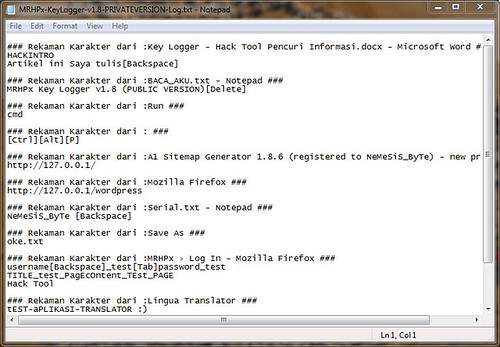
Screenshot 2. LOG file


Selanjutnya silahkan Anda mengetik apapun dengan menggunakan keyboard hardware ataupun virtual keyboard. Aplikasi apapun yang Anda pergunakan untuk mengetik data akan tersimpan dengan baik pada LOG file secara terpisah. LOG file akan menyimpan data secara berkala setiap kali aplikasi baru dijalankan. Untuk membaca LOG file Anda tidak perlu keluar dari aplikasi karena Saya tidak men-setting batasan hak akses file user. Bagi Anda yang ingin mengetahui lebih lanjut beberapa fitur yang lain silahkan Anda membaca file ?BACA_AKU.txt? yang disertakan. Untuk keluar dari aplikasi Key Logger silahkan tekan secara bersamaan tombol ?CTRL+ALT+P? pada Keyboard Anda.


FINAL NOTES
Key Logger sangat berbahaya jika dipergunakan sebagai alat kejahatan. Sepintas memang terlihat sepele, karena pada umumnya data yang tersimpan di dalam LOG file cukup acak (CATATAN: beberapa Shareware Key Logger di internet memiliki LOG file yang sangat amburadul karena dibuat secara asal oleh coder BEGO dan MATRE). Namun apa yang terjadi jika data LOG file tersebut dipergunakan sebagai Dictionary Bruteforce dengan bantuan tool seperti John the Ripper dan lainnya??? Untuk memperoleh informasi username dan password korban, data yang semula acak dan sepele akan menjadi dictionary efektif dan bisa dipergunakan sebagai akses login hanya dalam hitungan menit.

Contoh lain adalah jika Anda seorang guru atau dosen dan memiliki siswa yang ternyata seorang hacker (Maksud Saya Cracker), bukan tidak mungkin siswa Anda akan selalu mendapatkan nilai terbaik pada saat ujian karena siswa Anda memasang Key Logger di laptop yang Anda pergunakan untuk menyusun naskah ujian. Tanpa perlu belajar keras, cukup membaca naskah ujian yang telah dicuri oleh Key Logger, siswa Anda akan terlihat menyamai kepintaran Bapak Habibie dalam mengerjakan ujian keesokan harinya

Mengerikan bukan? Namun jangan kuatir karena ada cara sederhana dan efektif untuk mencegah komputer Anda disusupi oleh Key Logger yaitu dengan mengaktifkan User Account Control (UAC), memeriksa Registry Autorun dan Service Startup Windows serta memeriksa aplikasi yang berjalan secara background dan terlihat mencurigakan di komputer Anda.

Untuk metode lain, seperti heuristic detection antivirus, firewall dan sebagainya, sepengetahuan Saya hal tersebut kurang efektif. Karena hacker tidak memerlukan waktu yang lama mensiasati deteksi Antivirus yang hampir selalu berdasarkan pada algoritma signature (TradeMark virus). Hanya dengan merubah beberapa baris kode yang terdapat pada source code, maka Hack Tool tidak akan terdeteksi lagi oleh Antivirus. Efektifitas signature yang terdapat dalam database antivirus hanyalah untuk Hack Tool yang dirilis secara PUBLIC VERSION bukan PRIVATE VERSION. Metode lain sebagai alternatif yang cepat dan mudah yang sering dipilih oleh hacker untuk melewati deteksi Antivirus yaitu dengan menggunakan Stub UD atau Stub Commercial Protector.

DOWNLOAD
pass: 123

Baca selengkapnya Born From Newbie: crack

Minggu, 08 Mei 2011

Menembus proxy server dengan IP Desimal (cm5)


ini adalah trik dari untuk menerobos block situs dari ISP maupun warnet, atau kantor.

apa itu IP DECIMAL?
IP DECIMAL adalah IP dari website yang mau kota tuju. ip tersebut lah yang akan kita olah sedemikian rupa sehinnga tidak lagi dikenali oleh sang blocker(musuh kita)


2. ketik ping site yang terblock untuk kita lihat ip addressnya...
disini saya mencontohkan http://www.youtube.com
karena ada beberapa isp yang memblog situs ini...


maka kita dapat melihat ip addressnya yaitu : 74.125.235.1

3. masukkan alamat ini ke http://www.allredroster.com/iptodec.htm
kita lihat hasilnya ...


4. Setelah ketemu pindahkan HTTP://1249766145 ke browser kesayangan anda,hahahahah
dan hasilnya :
bang...

tu situs udah nongol...

nb: jika malah ter-redirect ke google, cb menggunakan web/tool lain untuk mengkonversi ip address
Baca selengkapnya Born From Newbie: crack

Selasa, 03 Mei 2011

Google Hack Database Tool v1.1


Google Hack Database Tool v1.1 merupakan alat database dengan hampir 8.000 entri. Hal ini memungkinkan administrator untuk memeriksa kemampuan situs mereka atas kerentanan berdasarkan data yang tersimpan di Google.

Dengan tool ini Anda dapat mengetahui jika situs anda memiliki kerentanan yang terindeks di google. Ini dapat mengakibatkan pengungkapan informasi yang sensitif.

Dengan cara ini Anda dapat mengetahui apa yang Google ketahui tentang web Anda. 7974 entri ( Termasuk 4203 untuk SQL Injection )

Jadi pastikan untuk memindai alamat IP anda se-sering mungkin dan menghilangkan semua kerentanan.

Fitur Google Hack DB Tool :

1. Mencari keterbukaan informasi.
2. Mencari file sensitif.
3. Mencari direktori sensitif.
4. Menemukan perangkat lunak yang rentan.
5. Menemukan informasi pribadi.

Download Google Hack Database Tool v1.1 di SINI
Baca selengkapnya Born From Newbie: crack

Sabtu, 30 April 2011

Download Live Hacking DVD v1.3 Beta


Hacking Live DVD adalah distribusi Linux baru dikemas dengan alat-alat dan utilitas untuk hacking etis, pengujian penetrasi dan verifikasi tindakan balasan. Berdasarkan Ubuntu Live CD ini? berjalan langsung dari DVD dan doesn t memerlukan instalasi pada hard drive Anda-?. Setelah boot Anda dapat menggunakan termasuk perangkat untuk menguji, memeriksa, etis hack dan melakukan uji penetrasi pada jaringan Anda sendiri untuk memastikan bahwa itu aman dari penyusup luar.

Serta jaringan alat-alat standar Linux seperti ping, wget, telnet curl, dan ssh, Hacking Live DVD memiliki alat untuk penghitungan DNS dan pengintaian serta utilitas untuk kaki-mencetak, password cracking dan sniffing jaringan. Ini juga memiliki program untuk spoofing dan satu set utilitas jaringan nirkabel.

Hacking Live DVD dirancang untuk hacking komputer etis, artinya berisi alat-alat dan utilitas yang Anda butuhkan untuk menguji dan hack jaringan Anda sendiri tetapi menggunakan alat dan teknik yang hacker jahat lebih akan use.The Hacking Live DVD berbasis open source teknologi dan menggunakan distribusi populer Ubuntu Linux sebagai basis. Semua alat termasuk dapat secara bebas ditemukan di salah satu repositori Ubuntu pada dari Internet. DVD ini dirancang untuk menjadi platform untuk membantu profesional TI keamanan (dan juga mereka dengan kepentingan umum dalam keamanan informasi) untuk memulai, memahami dan melakukan tes penetrasi dan hacking etis.

Download Live Hacking DVD v1.3 Beta
Baca selengkapnya Born From Newbie: crack

Rabu, 20 April 2011

Tutorial Deface Website


Hi semuanya, kembali lagi dengan saya. Kali ini mau berbagi bagaimana cara Deface Website, toturial ini diambil dari binus hacker.

Okelah kalau begitu semuanya, langsung lanjut ajah, skenarionya sebagai berikut:

1. Anda sudah memiliki target website, kalau masih belum silakan cari di google melalui google dork yang anda punya atau bisa melihat Google Dork Remote File Inclusion – Webapps di www.exploit-db.com sampai Anda berhasil mendapatkan Target Website.
2. Setelah mendapatkan target website, silakan upload SHELL INJECT anda, kebetulan saya menggunakan tools sendiri “File Manager Binus Hacker” :) (Maaf: tidak untuk dipublikasikan) Anda bisa menggunakan r57shell / c99 shell / lainnya. Toolsnya bisa di download disini untuk rshell / c99: Download Shell Injection
3. Setelah anda mengupload Shell Injection, siapkan halaman “DEFACEMENT PAGE“, kebetulan saya menamainya dengan”HACKED.html“
4. Setelah itu silakan kunjungi website target anda yang sudah di Deface.

Penjelasannya detail & langkah-langkahnya:
1. Silakan cari target di google, misalnya: “inurl:page.php?xxx=” atau “intitle: Google Dork” (Kumpulan google dork banyak tersedia di google, silakan di search aja) atau anda bisa melihat list Google Dork Di www.exploit-db.com , kemudian inject target website tersebut. Nah, kebetulan saya mendapatkan target dibawah & kemudian melakukan aktifitas shell injection, berikut gambarnya:


2. Langkah selanjutnya, saya melakukan upload fmbh.php (File Manager Binus Hacker), Anda bisa menggunakan Rshell / C99 untuk di upload ke website target tersebut. Directory yang saya pakai di webtarget adalah /vservers/silentcat/htdocs/includes/. Jadi ketika saya membuka shell di target menjadi: http://www.target.com/includes/fmbh.php


3. Setelah itu kita siapkan file halaman defacement: “HACKED.html”


Kemudian kita save menjadi: “HACKED.html”


4. Upload “HACKED.html” ke website target tadi, saya melakukan upload di /vservers/silentcat/htdocs/ artinya saya berada di lingkungan home directory.


Upload file HACKED.html, dari local computer yang anda simpan tadi.


Sehingga akan tampak hasil upload file “HACKED.html” sebagai berikut:


Dikarenakan permissionnya “600” (rw——-), artinya hanya Owner saja yang bisa melakukan “read & write” di file tersebut, kita harus merubah permissionnya menjadi “777″ / “755″, kalau 777 artinya semuanya memiliki akses “read, write & execute”, sedangkan saya hanya memakai “755″ biar bisa di baca & eksekusi saja:


5. Jika sudah selesai, maka lihat hasil DEFACE di: “http://www.target.com/hacked.html” , berikut hasil tampilannya:


Nah, sudah selesai.. Cukup mudah melakukan deface website, silakan lakukan eksperimen yang lebih banyak lagi.

Enjoy & Eat It!
Baca selengkapnya Born From Newbie: crack

Selasa, 19 April 2011

Crack/Patch Nitro PDF Professional 6.0.1.8


req by Surya Ayasaki
dedek..,
request keygen ato activation code for nitro_pdf_professional6 dunk...
thx b4^^


Installation:

01. Install Software
02. copy patch to install dir
03. Apply Patch
05. Software Patched.........!

Download Crack
Baca selengkapnya Born From Newbie: crack

Senin, 18 April 2011

Menyamar Sebagai GoogleBot


Googlebot adalah perangkat lunak yang digunakan oleh Google, yang mengumpulkan dokumen-dokumen dari web untuk membangun indeks untuk dicari mesin pencari Google.

Bagaimana jadinya ya kalo kita bisa menjadi seperti Googlebot??? Hmm.. salah satu keuntungannya adalah kita bisa mengakses area member situs-situs tertentu tanpa harus login terlebihdahulu (misalnya saja Forum).


Lalu bagaiamana cara menyamar sebagai GoogleBot??? Pertanyaan inilah yang ada selalu dibenak saya sebagai h4ck3r pemula dan "mungkin" juga menjadi keinginan anda saat ini!?! Setelah sekian lama saya browsing, akhirnya dapat beberapa referensi bagaimana kita bisa menyamar sebagai Googlebot. Oke, LET'S DO IT NOW...


Langkah pertama, kita persiapankan alatnya, yaitu:
1. PC atau Laptop
2. Mozilla Firefox
3. Add-ons User Agent Switcher, download di sini
4. Koneksi Internet


Langkah kedua, buka Mozilla Firefox dan install add-ons User Agent Switcher-nya, setelah terinstall, ikuti petunjuk dibawah ini :


Langkah ketiga, setting User Agent Switcher-nya, sebagai berikut:


Sebagai tambahan agar lebih optimal lagi, ketik di address bar: "about:config", tekan enter maka akan muncul konfigurasi Firefox tekan aja tombol yang ada tulisan "I'll be careful, I promise!". Lalu ketik pada form filter dengan kata "useragent.extra" dan akan muncul kata "general.useragent.extra.firefox" di bahwa preference name, lalu klik 2x, kemudian tambahkan di belakang dengan "; Googlebot".


Langkah keempat, lakukan penyecekan di http://private.dnsstuff.com/tools/aboutyou.ch


Baca selengkapnya Born From Newbie: crack

Selasa, 12 April 2011

Telnet Sebagai Dasar Pengetahuan Tentang Hacking


Mungkin orang awam akan bertanya apa itu telnet, kedengarannya seperti nama warnet, Upsszz salah..!!! Telnet adalah suatu program berbasis OS Windows untuk meremote komputer dengan mode text, tujuannya untuk keperluan administrator bila menangani komputer berjumlah banyak dalam satu jaringan LAN. Dengan bantuan telnet maka pekerjaan administator dapat terbantu. Meski sudah banyak program remote administrator lainnya dalam mode grafik interface (GUI), namun tidak ada salahnya jika kita pelajari lebih dalam.

Yupzz langsung saja kita bahas. Seperti yang telah dijelaskan sebelumnya bahwa telnet adalah berbasis teks mode maka buka Command Prompt atau yang biasa kita kenal Cmd.

Start >> Run >> lalu ketik cmd

Maka akan tampil jendela Command Prompt dengan ciri khas hitam pekat dan tulisan putih didalamnya. Langkah selanjutnya ketik telnet dilanjutkan dengan IP address dan Port target seperti gambar dibawah ini.

Telnet 192.168.1.20 23


Disana terdapat tulisan "Could not open connection to the host, on port 23:" yang artinya belum berhasil terkoneksi dengan komputer tujuan. Lalu langkah-langkah apa lagi kah yang kurang?

1. Service telnet belum aktif, untuk mengaktifkannya buka Control Panel >> Administrative Tools >> Services, dalam sekejap akan terbuka jendela "service" dan untuk mengaktifkan "service telnet" anda hanya mencari service dengan nama telnet lalu double klik hingga terbuka jendela "Telnet Properties (local computer)", perhatikan tulisan "Startup type" pilih Automatic dan "Service status" dalam keadaan aktif dengan cara klik tombol "Start". Jika semuanya sukses langsung saja klik "OK"

2. port 23 belum terbuka di komputer tujuan, Caranya buka Control Panel >> Security Center, jika sudah muncul jendela "Windows Security Center" perhatikan tulisan "Manage security setting for:" lalu klik "Windows Firewall", penjelasannya seperti gambar dibawah ini:


Setelah muncul jendela "Windows Firewall" lalu klik tombol "Add Port" yang mengharuskan anda untuk mengisi "Name" dan "Port Number". Isi "Name" dengan tulisan telnet atau apa saja yang pasti anda mengingatnya dan isi "Port Number" yang akan dibuka, disini kita akan membuka port 23 lalu klik "Ok", setelah semuanya selesai maka nama port yang telah kita buat akan terdaftar di jendela "Windows Firewall" dan yang pasti harus dalam kedaan aktif.

Pada tahap selanjutnya kita akan melakukan percobaan lagi dengan mengkoneksikan telnet dengan komputer tujuan. yaps langsung saja ketik telnet 192.168.1.20 23 pada CMD. Maka hasilnya seperti gambar dibawah ini.


Pilih saja "n" yang berarti no (tidak). Akhirnya kita telah berhasil dan aplikasi telnet meminta kita untuk login ke komputer tujuan.


Diharuskan komputer tujuan mempunyai "User Account" beserta passwordnya untuk mengisi login seperti pada tampilan diatas.


Jika telnet sudah berhasil terkoneksi maka tampilannya seperti gambar diatas. Selanjutnya anda akan bermain-main dengan perintah dos untuk copy, delete, run program, dll. Sebagian komputer akan mengalami kendala, dalam artian gagal koneksi setelah login seperti yang baru saja dijelaskan, tampilannya seperti gambar dibawah ini.

Ini dikarenakan komputer yang akan kita remote memiliki lebih dari satu "User Account", agar dapat terkoneksi dengan baik maka ada beberapa langkah lagi yang harus anda lakukan. buka Control Panel >> Administrative Tools >> Local Security Policy, setelah menampilkan jendela Local Security Policy perhatikan pada bagian Security Settings >> Local Policies >> Security Options, lalu cari tulisan "Network access: Sharing anda security model for local accounts" double klik atau klik kanan pilih properties lalu ubah settingan menjadi "Clasic only - local user authenticate as guest" selanjutnya klik "Ok" lalu ulangi langkah-langkah diatas dan berhasil.
Baca selengkapnya Born From Newbie: crack